تعرّض أكثر من مليون حساب مصرفي إلكتروني للاختراق من برمجيات سرقة المعلومات خلال العام الماضي، حيث تحولت التهديدات السيبرانية نحو سرقة بيانات اعتماد الحسابات وإعادة استخدامها. وبدأ المهاجمون بالابتعاد عن استخدام البرمجيات المصرفية الخبيثة التقليدية التي تستهدف الحواسيب الشخصية، وازداد اعتمادهم على الهندسة الاجتماعية وأسواق الشبكة المظلمة، في حين تصاعد استخدام البرمجيات المالية الخبيثة التي تستهدف الأجهزة المحمولة. ويقدم تقرير كاسبرسكي الجديد معلومات تفصيلية عن اتجاهات التهديدات السيبرانية الحالية التي تستهدف القطاع المالي.
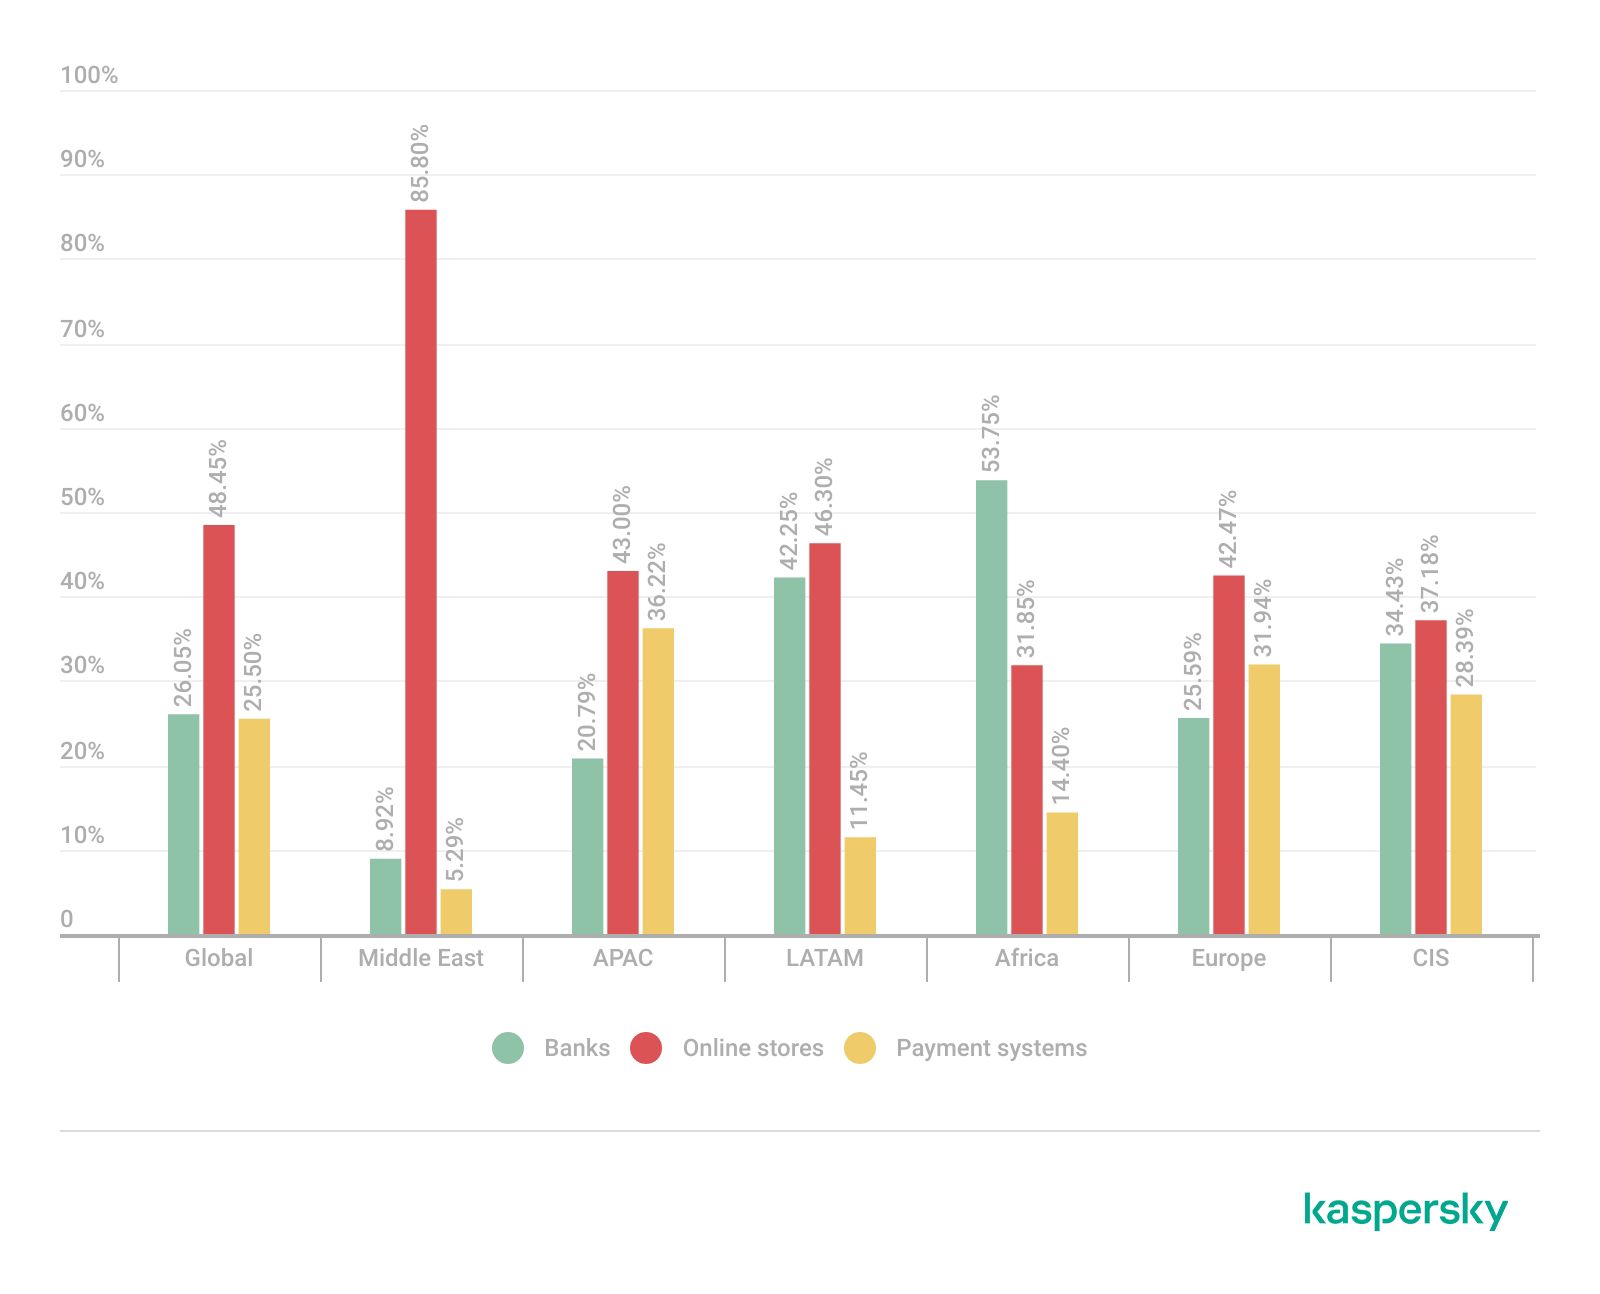
لم تتوقف عمليات التصيد الاحتيالي التقليدية التي تستهدف القطاع المالي. حيث تصدرت الصفحات الزائفة التي تحاكي المتاجر الإلكترونية مشهد التصيد الاحتيالي المالي (بنسبة 48.5% في عام 2025، أي بزيادة قدرها 10.3% عن عام 2024)، تلتها الصفحات التي تحاكي خدمات المصارف (بنسبة 26.1% في عام 2025، أي بانخفاض قدره 16.5% عن عام 2024)، والصفحات التي تحاكي أنظمة الدفع (بنسبة 25.5% في عام 2025، بزيادة قدرها 6.2% عن عام 2024). ويشير الانخفاض في عمليات التصيد الاحتيالي المصرفي إلى أنّ انتحال صفة هذه الخدمات بات أكثر صعوبة، ويوضح أنّ المحتالين يتجهون نحو طرق أسهل للوصول إلى أموال المستخدمين.
يعمد المهاجمون إلى تكييف حملاتهم بما يلائم العادات الرقمية للمستخدمين في كل منطقة. ففي الشرق الأوسط، تركز عمليات التصيد الاحتيالي المالي بشكل كبير على التجارة الإلكترونية (85.5%)، مما يشير إلى اعتمادها المكثف على جاذبية منصات التسوق الإلكتروني. وفي إفريقيا، تحظى عمليات التصيد الاحتيالي المرتبطة بالمصارف بالنسبة الأكبر (53.75%)، مما قد يدلّ على قصور الإجراءات الأمنية المعتمدة لحماية حسابات المستخدمين في تلك المنطقة. وتشهد أمريكا اللاتينية توازناً أكبر بين الهجمات المختلفة، وتكون النسبة الأعلى للهجمات التي تستهدف مواقع التجارة الإلكترونية والمصارف، فيما تكشف منطقة آسيا، والمحيط الهادئ، وأوروبا عن توزّع الهجمات بشكل متساوٍ تقريباً عبر الفئات الثلاث، مما يعكس تنوعاً في استراتيجيات الهجوم المتبعة.
توزيع نسب اكتشاف صفحات التصيد الاحتيالي حسب الفئة (مصارف، ومتاجر إلكترونية، وأنظمة الدفع) على الصعيدين العالمي والإقليمي في عام 2025.
في عام 2025، استمر انخفاض عدد المستخدمين المتضررين من البرمجيات المالية الخبيثة التي تستهدف الحواسيب؛ إذ ازداد اعتماد المستخدمين على الأجهزة المحمولة لإدارة شؤونهم المالية. وبخلاف البرمجيات المالية الخبيثة التي تستهدف الحواسيب، ازدادت الهجمات على الخدمات المصرفية عبر الأجهزة المحمولة بنحو 1.5 مرة خلال عام 2025 مقارنة بالعام السابق.
بالإضافة إلى البرمجيات المالية الخبيثة التقليدية، ساهمت برمجيات سرقة المعلومات بدور مهم في تمكين الجرائم المالية التي تستهدف الحواسب والأجهزة المحمولة على حد سواء، وذلك عبر جمع بيانات تسجيل الدخول إلى الحسابات، وملفات تعريف الارتباط، وأرقام بطاقات الائتمان، وعبارات استرداد محافظ العملات الرقمية، وبيانات التعبئة التلقائية المخزنة في المتصفحات والتطبيقات، وقد استخدم المهاجمون هذه المعلومات لاحقاً للاستيلاء على الحسابات أو تنفيذ عمليات الاحتيال المصرفي المباشرة. وكشفت بيانات كاسبرسكي عن ارتفاع حاد في عدد برمجيات سرقة المعلومات المكتشفة (59% عالمياً، و53% في إفريقيا، و26% في الشرق الأوسط) على الحواسيب الشخصية خلال الفترة الممتدة بين 2024 و2025، مما أفضى إلى تفاقم الهجمات التي تستخدم بيانات الاعتماد.
وفقاً لاستخبارات البصمة الرقمية لدى كاسبرسكي (DFI)، تضرر أكثر من مليون حساب مصرفي إلكتروني تابع لأكبر 100 مصرف عالمي من برمجيات سرقة المعلومات خلال عام 2025؛ إذ تم تداول بيانات تسجيل الدخول إلى هذه الحسابات بحرية في الشبكة المظلمة. وسجلت الهند، وإسبانيا، والبرازيل أعلى متوسط لعدد الحسابات المخترقة لكل مصرف.
كما ظلّت 74% من بطاقات الدفع التي اخترقتها برمجيات سرقة المعلومات الخبيثة، والتي نشرت في موارد الشبكة المظلمة، والتي رصدتها استخبارات البصمة الرقمية لدى كاسبرسكي صالحة للاستخدام حتى شهر مارس عام 2026. ويوضح ذلك أنّ المهاجمين ما زالوا قادرين على استخدام بطاقات مسروقة قبل عدة شهور أو سنين.
تعلق على هذه المسألة بولينا تريتياك، محللة استخبارات البصمة الرقمية لدى كاسبرسكي: «أصبحت الشبكة المظلمة مركزاً رئيسياً للجرائم السيبرانية المالية؛ إذ يتم جمع بيانات الاعتماد والبطاقات المصرفية المسروقة التي حصلت عليها برمجيات سرقة المعلومات، وإعادة تنظيمها وبيعها في الشبكة المظلمة، فيما تُعرض هناك أدوات التصيد الاحتيالي التي تستهدف مستخدمي المنتجات المالية كخدمات جاهزة للاستخدام. وينتج عن ذلك منظومة شاملة مستدامة تتكامل فيها عمليات سرقة البيانات مع العمليات الاحتيالية، مما يسمح بانتشار الهجمات على نطاق واسع، ويجعل تنفيذها أمراً يسيراً على المحتالين ذوي الخبرة المحدودة. ويتطلب إيقاف هذه الدورة الإجرامية تبني نهج الاستخبارات الاستباقية للتهديدات عند المؤسسات، وزيادة مستوى الوعي والتدقيق عند المستخدمين الأفراد.»
توصي كاسبرسكي باتباع الإجراءات التالية للحفاظ على حمايتكم:
للمستخدمين الأفراد:
• امتنع عن اتباع الروابط الواردة في الرسائل المشبوهة، وتحقق بدقة من هوية صفحات الويب قبل إدخال بيانات تسجيل الدخول إلى حسابك أو بيانات بطاقتك المصرفية.
• استخدم المصادقة متعددة العوامل متى أمكن ذلك، وأنشئ كلمة مرور قوية ومميزة، واحفظها بأمان في مدير كلمات المرور.
• قم بتثبيت حلّ أمني موثوق لحماية نفسك من المتاجر الإلكترونية المزيفة وصفحات التصيد الاحتيالي. فعلى سبيل المثال، يحمي Kaspersky Premium المستخدمين من المتاجر الإلكترونية الاحتيالية ومواقع التصيد الاحتيالي بالاعتماد على تقنية كشف متقدمة تحلل خصائص المواقع الإلكترونية وعناوين الروابط الإلكترونية لاكتشاف الأنماط المشبوهة.
للمؤسسات:
• احرص على تقييم البنية التحتية كلياً، وأصلح الثغرات الأمنية، واستعن بخبراء من جهات خارجية للحصول على رؤى جديدة تكشف الأخطار المخفية.
• انشر منصات متكاملة لمراقبة جميع نواقل الهجوم والسيطرة عليها، مع قدرات الاكتشاف السريع والاستجابة الفورية على مستوى المؤسسة برمتها. وتساعد حلول Kaspersky Next في هذا الأمر؛ إذ توفر لك حماية فورية، ورؤية شاملة للتهديدات السيبرانية، وقدرات التحقيق، وقدرات الاكتشاف والاستجابة الممتدة XDR وقدرات الاكتشاف والاستجابة للنقاط الطرفية EDR القابلة للتوسع بما يناسب المؤسسات مهما كانت أحجامها وقطاعات أعمالها.
• احرص على المراقبة المستمرة لموارد الشبكة المظلمة، فهذا يحسن كثيراً تغطية مصادر التهديدات المحتملة، ويتيح للعملاء تتبع خطط جهات التهديدات واتجاهاتها في أنشطتها. يمكنك العثور على هذا النوع من المراقبة في خدمة البصمة الرقمية لدى كاسبرسكي.
تتوفر معلومات مفصلة في التقرير الكامل المنشور في موقع Securelist.