كشفت كاسبرسكي عن مسار جديد للهجمات السيبرانية يستغل ثغرات أمنية في أحد الطرازات الشائعة من ماسحات الباركود، بما قد يتيح للمهاجمين الوصول إلى أجهزة الكمبيوتر داخل المستودعات، ويعرض البنية الرقمية لسلاسل الإمداد والتجارة الإلكترونية لمخاطر أمنية.
واستعرض خبراء الشركة نتائج البحث خلال قمة محللي الأمن لعام 2026 (Security Analyst Summit 2026) في بالي، ضمن تدقيق أمني للمنظومات الرقمية المستخدمة في المستودعات.
وأوضح باحثو «خدمات كاسبرسكي الأمنية» أن الثغرة ترتبط بغياب آلية للمصادقة بين محطة الماسح الضوئي الرئيسية والماسحات المحمولة المتصلة بها. وقد تسمح هذه الفجوة لمهاجم موجود ضمن نطاق الاتصال اللاسلكي بحقن ضغطات مفاتيح إلى الجهاز المتصل، بما يتيح إدخال نصوص برمجية وتشغيلها عن بُعد دون الحاجة إلى تفاعل المستخدم.
كيف يمكن استغلال ماسحات الباركود؟
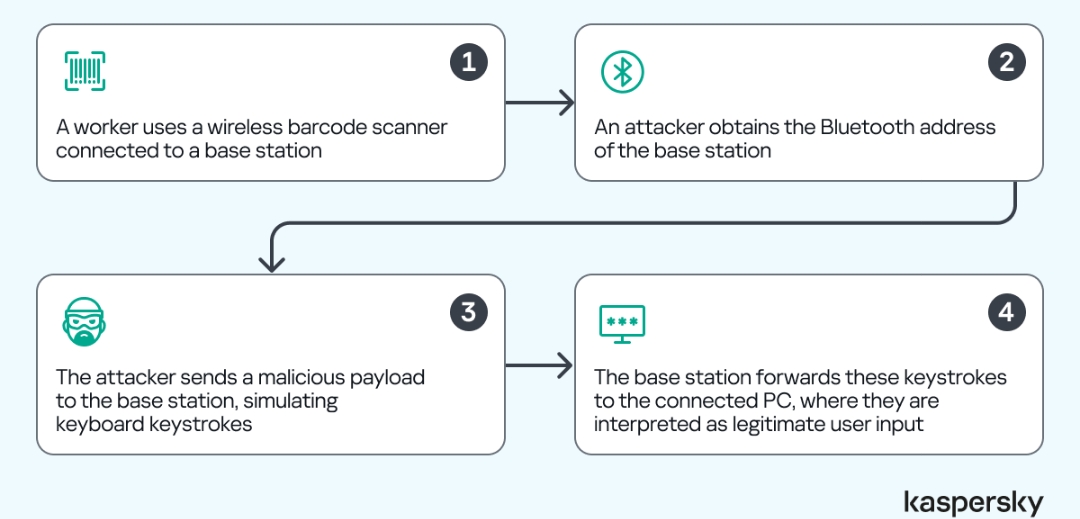
تعتمد أنظمة المسح المستخدمة في المستودعات عادةً على أجهزة محمولة تتصل بمحطة رئيسية، ترتبط بدورها بمحطة عمل أو نظام أعمال آخر. ووفقًا لسيناريو الهجوم الذي درسه الباحثون، يمكن للمهاجم رصد حركة بيانات البلوتوث للحصول على عنوان المحطة الرئيسية، ثم الاتصال بها وإدخال حمولة برمجية خبيثة عبر محاكاة ضغطات لوحة المفاتيح.
وتنقل المحطة الرئيسية هذه المدخلات إلى الكمبيوتر المتصل بها، حيث قد تُعامل باعتبارها إدخالات مشروعة من المستخدم، ما يتيح تنفيذ أوامر غير مصرح بها. وأشار الباحثون إلى رصد هذا النمط من الهجمات في أجهزة تابعة لعدد من الشركات المصنعة.
وقد يؤدي نجاح الهجوم إلى منح المهاجم وصولًا أوليًا إلى أحد أجهزة الكمبيوتر داخل شبكة المستودع، مستفيدًا من موثوقية الجهاز واتصاله بأنظمة تشغيلية حساسة. ولا تقتصر المخاطر المحتملة على المستودعات، بل تمتد إلى قطاعات التجزئة وغيرها من المجالات التي تعتمد على ماسحات الباركود.
كما حذر باحثو كاسبرسكي من إمكانية استغلال سيناريوهات مشابهة عبر أجهزة أخرى، مثل أجهزة جمع البيانات المحمولة (PDR) والطابعات الحرارية، للوصول إلى البنية التحتية الرقمية، بما في ذلك أنظمة إدارة المستودعات (WMS).
كاسبرسكي: جهاز واحد قد يصبح مدخلًا للهجوم
وقال سيرجي سيدوروف، رئيس خدمات الأمن الصناعي في كاسبرسكي، إن التحول الرقمي الواسع في قطاعي التجزئة والخدمات اللوجستية جعل العمليات تعتمد على منظومة مترابطة من الأنظمة المؤسسية والأجهزة المحمولة التي يستخدمها العاملون.
وأضاف أن هذا الترابط قد يحول أي تقنية، مهما كان موقعها داخل المنظومة، إلى نقطة دخول لهجوم سيبراني يؤثر في استقرار العمليات، مشيرًا إلى أن نتائج البحث أظهرت إمكانية استخدام ماسح ضوئي لشن هجوم. وشدد على ضرورة إعطاء الأمن السيبراني أولوية في جميع مستويات عمليات التخزين والمستودعات والتجزئة.
توصيات لحماية أنظمة المستودعات
لمواجهة هذه المخاطر، أوصى خبراء كاسبرسكي بفحص الأجهزة الجديدة قبل ربطها بالشبكات، وتعطيل واجهات البلوتوث غير المستخدمة، وتطبيق آليات مصادقة قوية، إلى جانب تقسيم شبكات المستودعات بحيث تقتصر الاتصالات على الضروري منها.
وتشمل التوصيات أيضًا تحديث الأجهزة وأنظمة إدارة المستودعات بصورة فورية، وتقليص صلاحيات الحسابات إلى الحد الأدنى اللازم، وتنفيذ تدريبات دورية تحاكي سيناريوهات الهجمات المحتملة، بما فيها الحالات التي يستغل فيها المهاجمون حسابات داخل المؤسسة تتمتع بصلاحيات وصول مشروعة.
وتوفر كاسبرسكي خدمة تقييم أمن أنظمة التحكم الصناعي (Kaspersky ICS Security Assessment)، التي تساعد في تحديد نقاط الضعف داخل أنظمة التحكم الصناعي وتكنولوجيا التشغيل والأجهزة المتصلة بالشبكة، إلى جانب مراجعة الإعدادات ومسارات الوصول ورصد المخاطر التي تتطلب معالجة عاجلة.
كما تقدم الشركة منصة Kaspersky Industrial Cyber Security (KICS)، المصممة لحماية المؤسسات الصناعية، بما فيها شركات الخدمات اللوجستية، من خلال تعزيز الرؤية الأمنية للبنية التحتية ودعم الحماية السيبرانية دون تعطيل العمليات أو التأثير في توافر الأنظمة.